


A proteção de acessos digitais depende de mecanismos capazes de verificar se uma pessoa é realmente quem afirma ser. Senhas, códigos temporários, dispositivos confiáveis e características biométricas podem participar desse processo, cada recurso com uma função específica.
A autenticação multifator (MFA) combina fatores de diferentes categorias para dificultar acessos não autorizados. Já a biometria permite verificar a identidade com base em características físicas ou comportamentais, como traços do rosto e impressões digitais.
Embora possam atuar em conjunto, esses recursos não são equivalentes. Neste artigo, você vai conhecer os principais fatores de autenticação, entender as diferenças entre MFA e biometria e descobrir como a prova de vida e a combinação de mecanismos de segurança contribuem para a proteção de acessos digitais.
Continue a leitura!
O que é autenticação multifator
A autenticação multifator é um método de verificação que exige pelo menos dois fatores de categorias diferentes para autorizar um acesso. O objetivo é reduzir a dependência de uma única credencial, como uma senha, e dificultar que alguém se passe por um usuário legítimo.
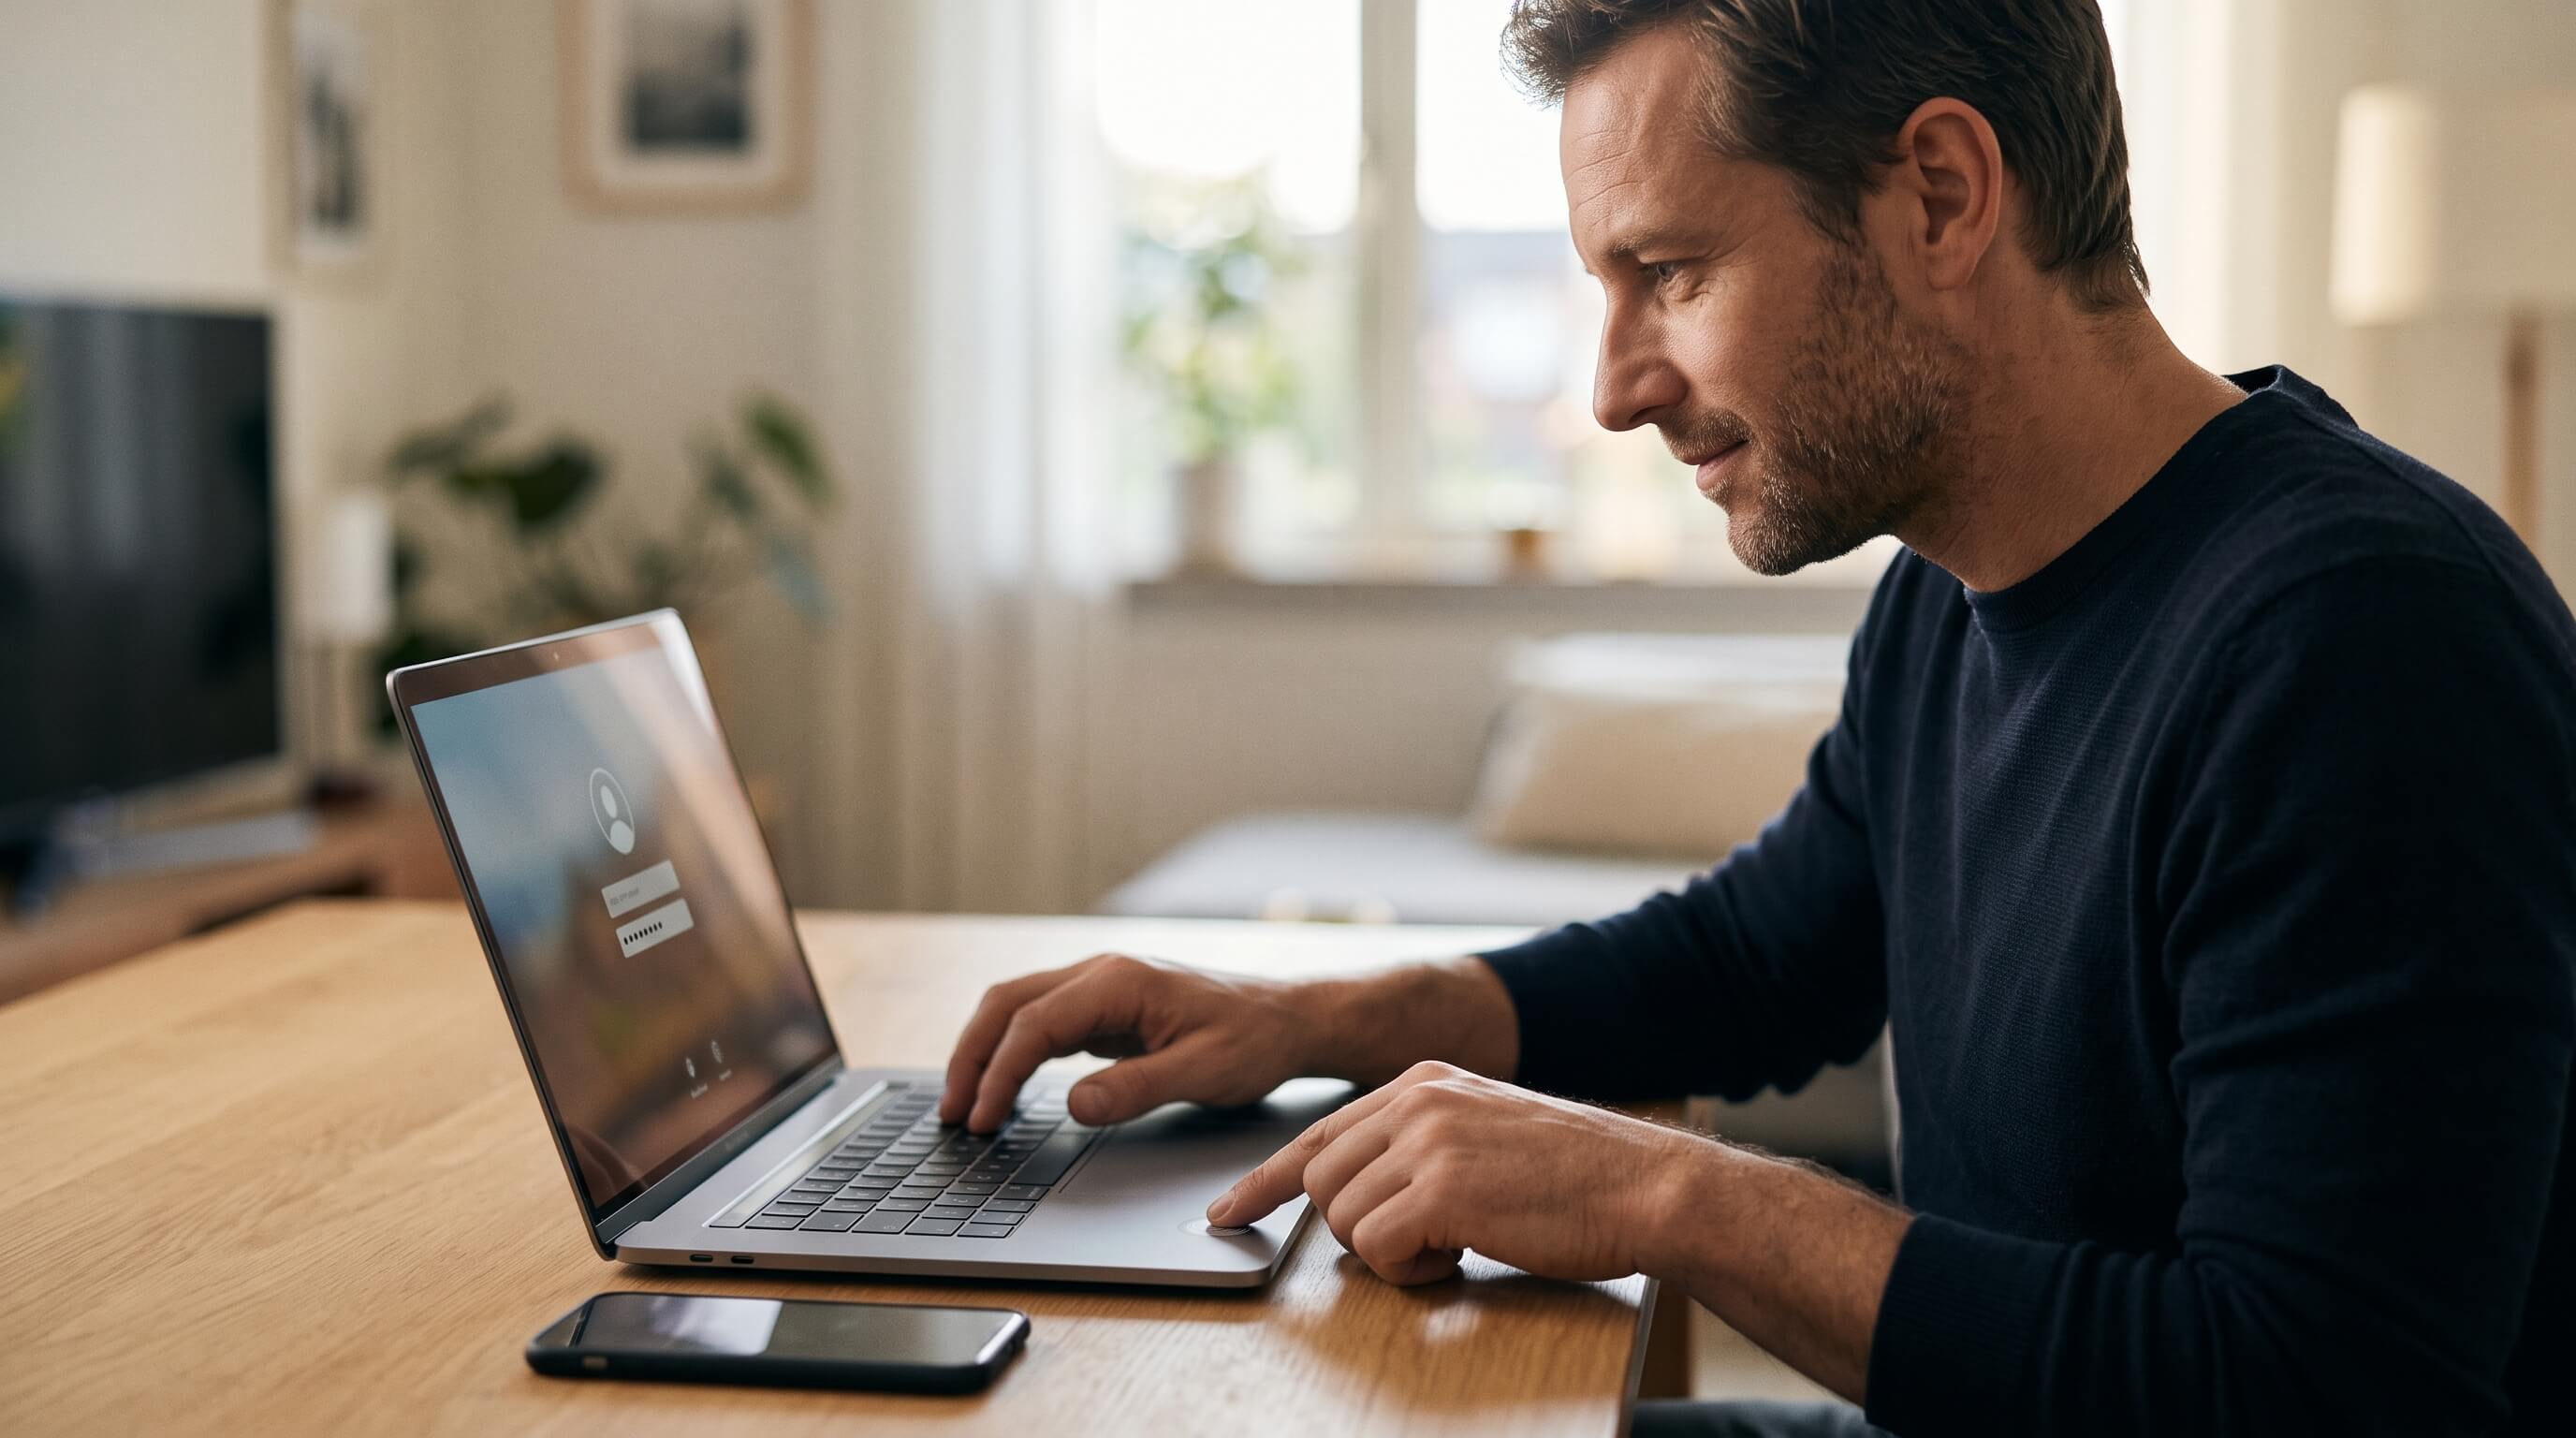
Um sistema que solicita apenas uma senha utiliza um fator de autenticação. Se também exige um código gerado por um aplicativo autenticador, o processo pode combinar duas categorias: uma informação conhecida pelo usuário e um dispositivo sob controle da pessoa.
Essa distinção importa porque nem toda etapa adicional representa um novo fator. Solicitar duas senhas, por exemplo, não caracteriza autenticação multifator, pois ambas pertencem à mesma categoria.
Quais são as três categorias de fatores de autenticação
Os fatores de autenticação são classificados em três categorias principais. Cada categoria tem como base um tipo de informação, recurso ou característica usado para verificar a identidade. Entenda:
1. Algo que a pessoa sabe
Essa categoria inclui informações conhecidas pelo usuário, como:
- Senhas.
- PINs, ou números de identificação pessoal.
- Respostas a perguntas de segurança.
O uso desse fator é comum, mas a proteção depende do sigilo da informação. Por isso, senhas reutilizadas, previsíveis ou expostas em vazamentos podem facilitar acessos indevidos.
2. Algo que a pessoa possui
Nessa categoria, a verificação depende de um objeto ou dispositivo sob controle do usuário. Alguns exemplos são:
- Chaves de segurança físicas.
- Celulares com aplicativos autenticadores que geram códigos temporários.
- Dispositivos geradores de códigos, conhecidos como tokens de segurança.
Quando combinado com uma senha, esse fator acrescenta uma camada de proteção. Ainda assim, a segurança depende do dispositivo e do método escolhido.
Códigos recebidos por SMS, por exemplo, podem ser interceptados ou obtidos por meio de golpes. Portanto, não oferecem a mesma resistência a phishing (ataques que buscam enganar pessoas para obter informações ou acessos) que determinadas chaves de segurança.
3. Algo que a pessoa é
Esse fator utiliza características físicas ou comportamentais para verificar a identidade. Dentre os métodos mais conhecidos estão:
- Reconhecimento facial.
- Leitura de impressões digitais.
- Reconhecimento de voz, quando aplicado como mecanismo biométrico.
A biometria compara uma característica capturada durante a autenticação com uma referência cadastrada anteriormente. O resultado ajuda o sistema a decidir se o acesso deve ser autorizado.
Qual é a diferença entre autenticação multifator e biometria
A autenticação multifator é uma estratégia que combina fatores de categorias distintas. A biometria, por outro lado, é uma tecnologia de verificação que pode fazer parte dessa estratégia.
Um aplicativo bancário, por exemplo, pode solicitar uma senha e, em seguida, verificar o rosto do usuário. Nessa situação, o processo combina as categorias “algo que a pessoa sabe” e “algo que a pessoa é”.
Já um sistema que utiliza reconhecimento facial e impressão digital combina duas modalidades biométricas. Essa abordagem é chamada de multibiometria. Como ambas pertencem à categoria “algo que a pessoa é”, a combinação não representa, por si só, autenticação multifator.
A diferença importa para empresas que precisam definir regras de acesso. Por isso, a escolha deve considerar não apenas a quantidade de verificações, mas também as categorias envolvidas e os riscos que cada mecanismo ajuda a reduzir.
Como a biometria facial contribui para a segurança
A biometria facial analisa características do rosto para comparar uma imagem recente com uma referência biométrica. O procedimento pode ser aplicado em diferentes momentos do uso de um serviço digital, como na abertura de contas, na recuperação de acesso e na confirmação de operações.
O processo costuma envolver quatro etapas:
- Captura da imagem: a câmera registra o rosto da pessoa.
- Análise da qualidade: o sistema verifica se a imagem apresenta condições adequadas para a comparação.
- Comparação biométrica: as características extraídas da captura são comparadas com a referência cadastrada.
- Avaliação do resultado: a aplicação considera a análise e as regras de segurança definidas para decidir se a operação pode prosseguir.
A biometria facial pode dificultar tentativas de uso indevido de credenciais, especialmente quando combinada com outras verificações. No entanto, a tecnologia não elimina todos os riscos. A precisão do sistema, a qualidade da imagem e os mecanismos de detecção de fraude influenciam a eficácia da proteção.
Para entender melhor esse recurso, confira o artigo da Vsoft sobre biometria facial como barreira de segurança.
Qual é o papel da prova de vida na autenticação biométrica
A prova de vida, também chamada de liveness detection, analisa sinais que ajudam a determinar se a captura biométrica corresponde a uma pessoa real, presente no momento da verificação.
Esse recurso contribui para detectar tentativas de fraude com fotografias, vídeos ou outras representações artificiais de uma pessoa. A aplicação pode ocorrer tanto em processos de identificação quanto de autenticação facial.
Apesar de complementares, os mecanismos cumprem funções diferentes. A comparação facial verifica a correspondência entre características biométricas. Já a prova de vida busca sinais de que a captura foi feita com uma pessoa presente, e não com uma reprodução usada para enganar o sistema. Portanto, um recurso não substitui o outro.
A eficácia depende da tecnologia adotada, das condições de captura e dos controles complementares. Por isso, a prova de vida deve integrar um processo de segurança bem definido, em vez de ser tratada como garantia isolada contra fraudes.
Por que combinar diferentes camadas de segurança
Cada mecanismo apresenta vantagens e limitações. Uma senha pode ser descoberta ou exposta; um dispositivo pode ser perdido ou invadido; e um sistema biométrico pode apresentar falhas de reconhecimento ou sofrer tentativas de fraude.
Diante dessas limitações, combinar fatores e controles ajuda a reduzir a dependência de um único recurso. A configuração deve considerar o risco da operação, o grau de confidencialidade das informações e a facilidade de uso.
Veja alguns exemplos de aplicação:
- Acesso a sistemas corporativos: senha combinada com um aplicativo autenticador ou uma chave de segurança.
- Abertura de contas digitais: conferência de documentos, validação biométrica e outros controles definidos pela instituição.
- Recuperação de acesso: verificação adicional da identidade antes de permitir a redefinição de credenciais.
- Operações de maior risco: exigência de verificações complementares conforme as regras de segurança da organização.
Esses exemplos envolvem diferentes camadas de proteção, mas nem todos caracterizam autenticação multifator. Para isso, é necessário combinar fatores de categorias distintas.
Além disso, a quantidade de etapas não é o único critério relevante. Também é preciso avaliar a independência dos fatores, ou seja, se uma falha em um recurso pode comprometer os demais. A resistência a ataques, a proteção dos dados e os procedimentos de recuperação de conta também merecem atenção.
O que avaliar ao implementar uma solução de autenticação
A escolha dos mecanismos deve partir das necessidades da organização e dos riscos envolvidos. Antes da implementação, vale observar alguns critérios:
- Nível de risco da operação: acessos a informações confidenciais ou operações de alto impacto podem exigir controles adicionais.
- Confiabilidade dos mecanismos: avalie a precisão dos sistemas biométricos, as taxas de erro e a resistência a tentativas de fraude.
- Experiência do usuário: etapas desnecessárias podem dificultar o acesso legítimo. Por isso, o processo deve equilibrar proteção e facilidade de uso.
- Proteção dos dados pessoais: dados biométricos vinculados a uma pessoa são considerados dados pessoais sensíveis pela Lei Geral de Proteção de Dados Pessoais (LGPD). A coleta e o tratamento exigem cuidados específicos, como definir uma finalidade, limitar o uso ao necessário e adotar medidas de segurança e controle de acesso.
- Integração com sistemas existentes: verifique a compatibilidade com as aplicações e a possibilidade de combinar mecanismos sem prejudicar o funcionamento do serviço.
- Monitoramento e revisão: acompanhe falhas, tentativas suspeitas e mudanças nos riscos para ajustar os controles ao longo do tempo.
Uma implementação bem planejada considera a autenticação como parte de uma estrutura mais ampla de segurança. Assim, a tecnologia escolhida precisa atender às necessidades do negócio, proteger as informações e permitir que usuários legítimos realizem as atividades previstas.
Autenticação multifator e biometria atuam em conjunto
A autenticação multifator e a biometria cumprem funções diferentes, mas podem trabalhar em conjunto para reforçar a verificação de identidade. Enquanto a primeira combina fatores de categorias distintas, a segunda utiliza características individuais para apoiar o reconhecimento de uma pessoa.
A decisão sobre quais mecanismos utilizar depende do contexto, dos riscos e das exigências de cada aplicação. Quando acompanhada de proteção de dados e monitoramento, uma combinação adequada ajuda a reduzir oportunidades de acesso indevido sem depender de uma única forma de verificação.
A Vsoft desenvolve tecnologias voltadas à identificação e à autenticação de pessoas. Para conhecer outras aplicações, leia também o conteúdo sobre autenticação multifator com multibiometria